你手里的数字货币真的安全吗?网络安全审计到底该查哪几处
做审计这些年数字货币网络安全审计,我见过太多数字货币项目因为安全漏洞一夜之间蒸发了几千万。很多人以为"我用了冷钱包就安全了",但真正的风险藏在看不见的地方。网络安全审计你手里的数字货币真的安全吗?网络安全审计到底该查哪几处,不是走个过场,是把每个可能漏风的口子堵上。
最核心的环节是密钥管理审计。私钥的生成、存储、传输、销毁,每一个环节都可能被攻破。我审过一个项目,他们的冷钱包私钥居然用U盘备份放在办公室抽屉里,连个保险柜都没有。更离谱的是,生成随机数用的还是系统时间戳,等于把密钥密码写在明面上。
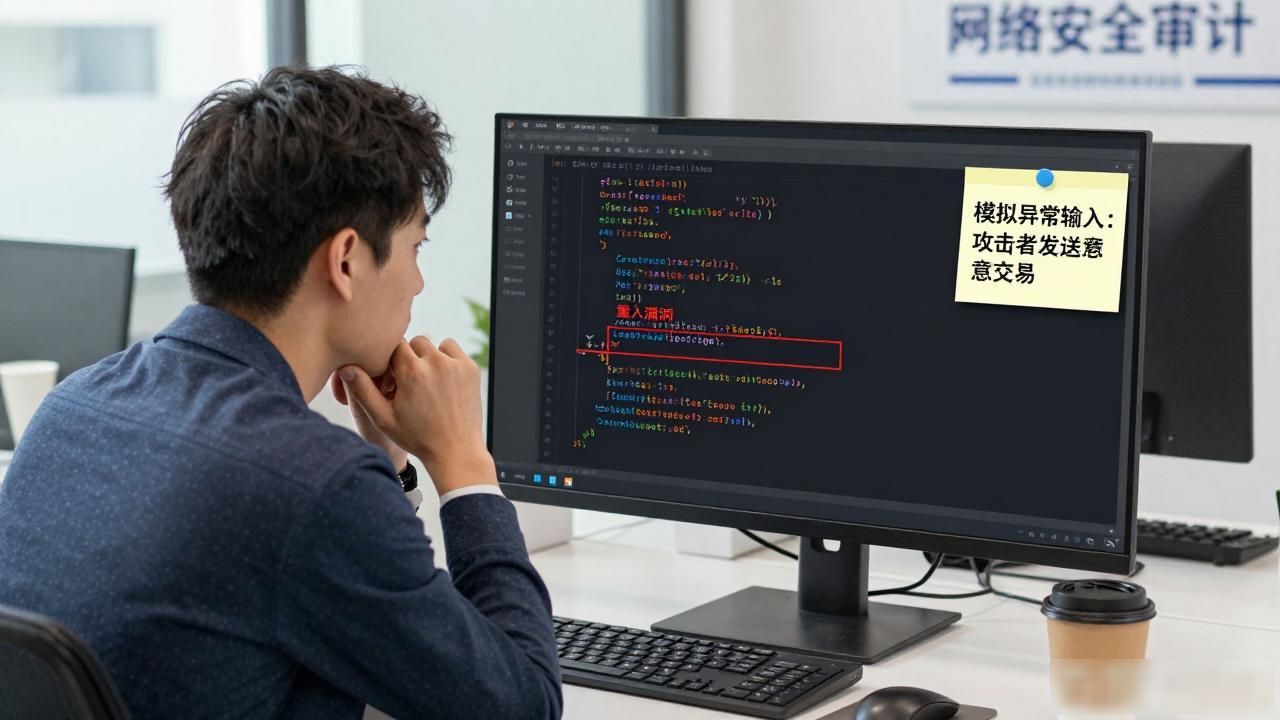
除了硬件层面,智能合约代码审计是另一道生死线。我去年审过一个DeFi协议,合约里有个重入漏洞,攻击者只要构造特定交易就能无限提款。这种bug上链之前要是没发现,资金一灌进去就再也拿不回来。审计时我会逐行读代码,模拟各种异常输入,比开发者多盯着每一个外部调用。
交易链路上的异常行为监控也很容易被忽略。正常用户一天交易三五笔,可一旦有地址突然高频转账、金额规律递减,大概率是洗钱通道或者被盗后在分散资金。审计不是做一次就完事,得持续盯着链上数据,把可疑地址标记出来跟反洗钱规则交叉比对。
我特别看重内部权限和合规。交易所后台运维能不能看到用户完整资产,API密钥有没有分级管控,操作日志保留多久——这些细节决定了出事后能不能追责。很多小团队觉得"就几个人不用搞那么复杂",真出事了才发现权限全开,谁动了什么查都查不出来。


